RSAC 2025 盘点:网络安全主战场已锁定 AI 安全
过去三年,你或许已经听腻了“AI 改写安全版图”的预测,却依旧被告警洪流、工具碎片和人力短缺搞得焦头烂额。今年的 RSAC 给出了一组罕见的硬指标:全球防护有效性首次回升至 61%,业务驻留时间整体压缩 40%——而背后全部指向同一条主线:AI 安全。
从层级治理到模型加固,从 Agentic AI 自动处置到 OWASP GenAI Top 10 的全栈防御,安全行业终于把“模型、数据管道和人”绑进同一张作战图。想知道哪些平台真正做到了“把自动化写进 DNA”?想搞懂 CISO 如何靠 AI 语言拿到董事会席位?这篇 RSAC2025 深度盘点,就是为您复盘RSAC2025最关键信息:
三年来首现拐点:整体防护能力止跌回升
过去三届 RSAC 都笼罩在效率下滑与人力紧绷的阴影里:勒索频次、钓鱼成功率、均值驻留时间节节攀升,没人敢给“行业向好”下定论。今年,Scale Venture Partners 年度报告却给出了罕见的好消息——整体防护有效性从 48% 回升到 61%。这并非营销彩旗,而是 600 余家企业、6 000 多条攻击链的财年实测结果。报告团队在发布会上拆解根因:一是平台级整合显著,平均安全工具数量从 22 个降到 14 个;二是自动化剧增,机器/人类告警比首次突破 3∶1。换言之,企业在“预算原地踏步甚至缩减”的背景下,通过“少即是多”的架构与脚本自动化,硬生生补上了过去几年攀升的大缺口。
与此同时,报告还发现,70% 受访企业在“通用钓鱼”场景中阻断率最高,其中 28% 真正遭到渗透——值班 SOC 首次可以把精力从“垃圾告警”转向“高危链”溯源。SVP 调研负责人直言:“停滞三年的曲线终于反弹,说明行业走对了方向,但别忘了,61% 仍只是及格线。”
CISO 的新焦虑:AI/ML 模型成“命门”
如果说去年的热门问题是“要不要上生成式 AI”,今年的焦点则变成“你准备如何保住自己的模型”。SVP 报告显示,77% 的 CISO 将“保护 AI/ML 模型与数据管道”列为 2025 年首要任务,比去年飙升 22 个百分点。原因很直观:一旦推理 API、Embedding 或特征存储遭篡改,下游业务链条立刻“带毒运行”;而一台 GPU 节点被入侵,比单台服务器泄密的商业代价要高得多。正因如此,与会的金融、医疗、工业互联网巨头今年几乎清一色地开设“模型安全”岗位,并把红蓝对抗范围从传统网络侧延伸到 Prompt 注入、后门模型和幻觉测试。
更现实的驱动力来自监管与合规。欧盟《AI 法案》草案的罚款上限高达全球年营收的 7%,美国 NIST 刚发布的 AI RMF 2.0 草稿同样提出“全栈威胁建模”要求。CISO 们普遍担心,一旦模型治理缺位,后续的法律责任与品牌损失将比传统数据泄露严重数倍。于是,“守护模型”不再是研究领域的空谈,而是预算优先级直追 SOC 自动化的硬需求。
Agentic AI:从“胶水”到“DNA”
“Agentic AI”成了今年展馆最热的演讲主题。一句话解释:让 AI 像安全分析师一样具备自主行动和多步骤推理能力。业内把厂商分成两类:
- 胶水派用 LLM + 脚本把现有工具粘合拼成“增强功能”;
- DNA 派则从架构层就把 Agentic AI 写进核心逻辑,把检测、研判、处置一步到底。后者的名单是今年 RSAC 的常胜将军:Cato SASE、Cisco AI Defense、CrowdStrike Falcon、Darktrace Cyber AI Loop、Microsoft Security Copilot……
是骡子是马拉出来溜溜,RSAC会场的 厂商Demo 更有说服力:Cato 在 45 秒内自动定位 Shadow IT 侧门流量、生成分段阻断策略;CrowdStrike 现场追踪朝鲜“Famous Chollima”假装远程 DevOps 的钓鱼流程,从识别异常招聘邮件到隔离 VS Code 进程全程不到两分钟。更吸睛的是,他们展示的不只是 AI 在旁“打下手”,而是从日志摄取到终端隔离全链打通,“人类分析师只需决策是/否”。这让不少 CISO 第一次认真思考:也许 Agentic AI 真能把 SOC 三班倒减至一班睡到自然醒。
展会现场人气最旺的还是 CrowdStrike 的实战台。工程师复刻了一条 76 步的攻击链:朝鲜黑客团队伪装成远程应聘者,在 HR 简历关卡用 GPT 生成的“标准英语”自我介绍、通过面试后拿到 VPN 账户,随后用 RMM 工具潜伏在代码仓库服务器。Falcon Agentic AI 首先在招聘环节检测出简历指纹与已知假人库重合,并在 VPN 行为模型侧发现“连夜复制 Git 仓”异常。系统随即自动施行三步:冻结账号、隔离 VPS、向 HR 系统回写雇佣风险。而真正需要人类介入的仅是“是否报警执法机关”。这条 Demo 让不少传统 SOC 经理感慨:人手不足的夜班防线似乎终于有了替补队员。
但 CrowdStrike 也提醒:模型虽强,仍要 HITL(Human‑in‑the‑Loop)。他们曾在内测中遇到合法高级工程师深夜赶 Hotfix 却被 AI 判定为“大量拉取代码”,险些被封号。最终不得不引入“场景白名单”与模型反馈机制。
微软的六柱模型:从“加功能”到“做底座”
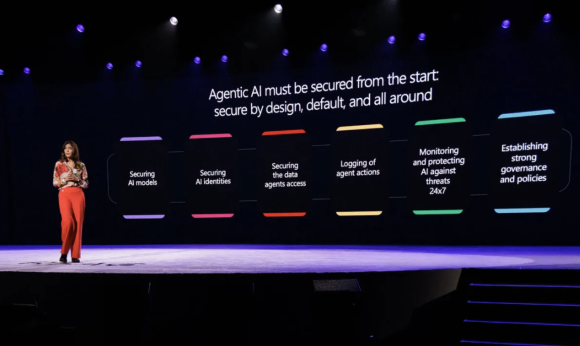
微软安全负责人 Vasu Jakkal 把“Secure‑by‑Design”扩展成六柱:身份、数据、模型、运行时、监测、治理(上图)。每一柱都对 Agentic AI 安全至关重要:
- 身份:AI 代理与人一样需要凭证、要遵守零信任。
- 数据:训练集、特征、推理结果全过程加密与水印。
- 模型:防范后门、模型漂移与知识产权泄露。
- 运行时:Prompt 注入、越权链调用的实时感知。
- 监测:日志、遥测、观测性贯通。
- 治理:审计、问责、合规自查闭环。
Jakkal 直言:“安全设计必须跑在创新前面,否则每一次大模型迭代都会衍生同级别的新攻击面。”
董事会的视角:数字战场与“席位争夺战”
“我保证,这不是又一场 AI 演讲。” CrowdStrike CEO George Kurtz 上台第一句话就调侃。真正的主题是《CISO 如何坐进董事会》。72% 的董事会想招懂网络安全的人,但只有 29% 真招到。Kurtz 给 CISO 们的清单是:
- 学会说业务语言:你得能讨论 EBITDA、利润率、合规罚款。
- 把风险翻译成时间、金钱、法律责任:这是董事会唯一关心的三件事。
- 跳出安全圈建立信任:多数董事都掌握多家企业席位,声誉优先于技术。
随着 SEC 2024 披露新规生效,网络安全从“IT 问题”升级成“公司治理”一级议题。Kurtz 预言:10 年内,CISO 坐进一半董事会“并非奢望”。
硬指标 & 冷思考:AI 安全不再是“锦上添花”
| 关键指标 | 2023 | 2025 | 解读 |
|---|---|---|---|
| 整体防护有效性 | 48% | 61% | 自动化 + 整合跑出曲线拐点 |
| 将 AI/ML 安全列为 Top Priority 的 CISO | 55% | 77% | 模型与数据管道成“新命门” |
| 计划用 AI 自动调查告警的企业 | — | 75% | SOC 人力瓶颈倒逼自动化 |
Protect AI CTO Diana Kelley 用一句话收尾自己的 Keynote——“AI 不是魔法,而是数学;既然是代码,就必须像代码那样被审计与加固。”她主导的 OWASP GenAI Top 10 已成为今年最被频繁引用的清单,而 Protect AI 在她演讲当天下午就被 Palo Alto Networks 宣布收购,足见资本对 AI 安全赛道的焦灼。
结语:AI 安全,网络安全的新核心
RSAC 2025 用一系列硬核数据击碎了“AI 仅是锦上添花”的误解:防护曲线止跌回升不是因为引入了花哨的新名词,而是因为 CISO 们真正在日常运营里把自动化、模型治理、合规留痕做到了位。未来 12 个月,Agentic AI 将迎来验证期——能否持续压缩 驻留时间、进一步提升 61% 的有效线,才是“下一站增长点”能否兑现的关键。对于每一位安全从业者而言,AI 不再是可选模块,而是必须铸进系统底座的工程学现实。
参考链接:
https://www.scalevp.com/insights/2025-state-of-cybersecurity
第一时间获取面向IT决策者的独家深度资讯,敬请关注IT经理网微信号:ctociocom
除非注明,本站文章均为原创或编译,未经许可严禁转载。
相关文章:
关于作者GoUpSec

升华安全佳,安全看世界。GoUpSec以国际化视野服务于网络安全决策者人群,致力于成为国际一流的调研、分析、媒体、智库机构。